En bref
Déconnectez immédiatement l’appareil d’Internet et des autres équipements, sans effacer les fichiers. Ne payez pas la rançon. Photographiez le message, conservez quelques fichiers chiffrés et demandez de l’aide avant de réinstaller.
Un rançongiciel bloque l’appareil ou chiffre ses fichiers puis réclame un paiement. La priorité est d’empêcher sa propagation aux disques externes, au stockage réseau et aux autres appareils. N’effectuez pas de manipulation au hasard : certaines preuves ou possibilités de récupération pourraient être perdues.
Payer ne garantit ni la clé de déchiffrement ni la non-diffusion de données éventuellement copiées. Le paiement alimente en outre le modèle criminel.
Ce qu’il faut faire maintenant
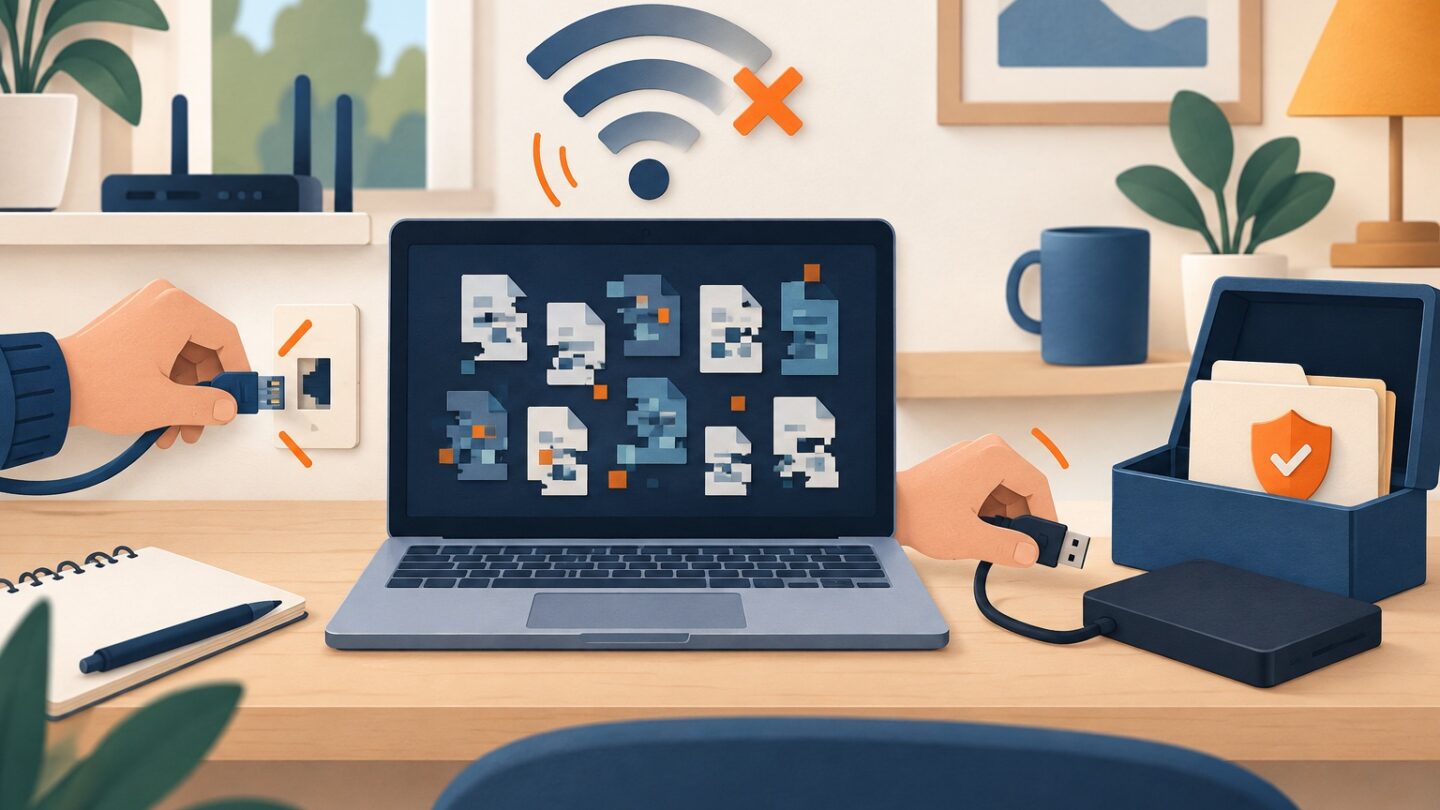
- Isolez l’appareil
Débranchez le câble réseau, coupez le Wi‑Fi et le Bluetooth, puis déconnectez les disques externes et partages réseau. - Ne payez pas
N’entamez pas de négociation et ne transmettez aucune donnée supplémentaire à l’attaquant. - Préservez et faites diagnostiquer
Photographiez le message, gardez quelques fichiers chiffrés et contactez un professionnel ou le parcours 17Cyber avant la réinstallation.
Ce qu’il faut conserver
- Le message de rançon, son adresse de contact et le montant demandé.
- Quelques fichiers chiffrés et leur version saine si vous en possédez une.
- Le fichier ou l’e-mail suspect à l’origine possible de l’infection.
- Les journaux et le disque de l’appareil si un professionnel peut les analyser.
Déposez plainte avant de réinstaller si possible. Les éléments techniques peuvent aider l’enquête et certaines assurances demandent un dépôt de plainte.
Peut-on récupérer les fichiers ?
Cherchez le nom du rançongiciel avec l’aide d’un spécialiste. Le projet No More Ransom met à disposition des outils de déchiffrement pour certaines familles, mais aucune solution universelle n’existe. N’utilisez pas un outil trouvé sur un site inconnu : il pourrait ajouter une infection.
La restauration la plus fiable vient d’une sauvegarde saine réalisée avant l’attaque, après nettoyage ou réinstallation complète du système.
Éviter une nouvelle infection
Corrigez l’origine probable avant de restaurer : logiciel non mis à jour, pièce jointe, mot de passe compromis, programme piraté ou accès distant exposé. Mettez à jour le système, changez les identifiants concernés depuis un appareil sain et testez les sauvegardes avant de reconnecter l’ensemble.
À lire ensuite
Sources vérifiées
Dernière vérification : 20 septembre 2026. Révision : hugofrely.
Une information vous semble inexacte ou dépassée ? Signaler une correction.