En bref
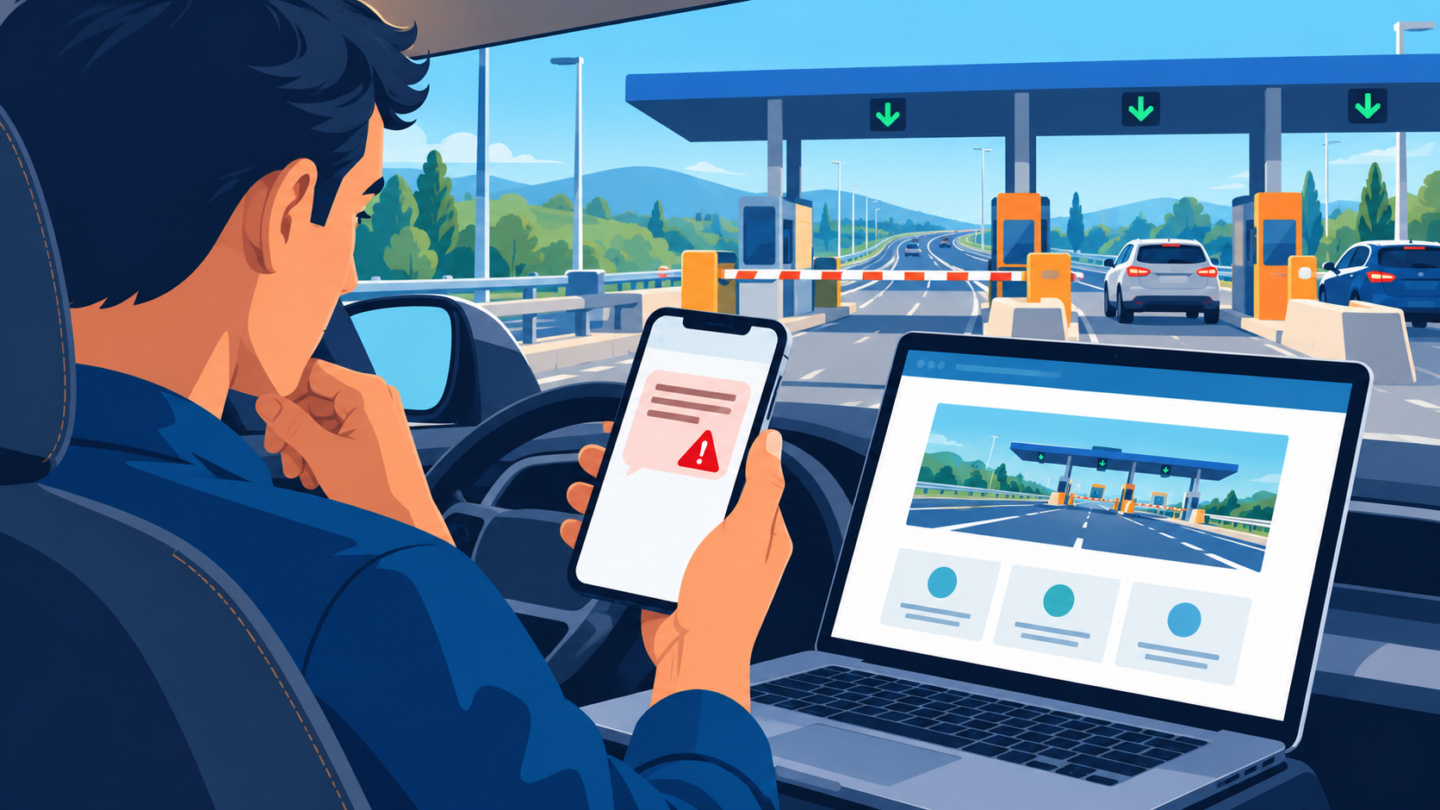
Ne cliquez pas sur lien du SMS, même s'il cite votre nom ou plaque. Identifiez autoroute parcourue et saisissez vous-même adresse officielle de l'exploitant pour vérifier un éventuel passage. Si vous avez donné carte ou code, contactez banque immédiatement, conservez les preuves et signalez message au 33700.
Ne cliquez pas sur lien du SMS. Identifiez autoroute réellement empruntée, cherchez exploitant depuis source indépendante et tapez son adresse officielle dans navigateur. Pour A13 et A14, Sanef indique ne jamais envoyer de SMS de paiement et utilise sanef.com. Un vrai trajet peut rester à payer même si message reçu est frauduleux : vérifiez hors du lien.
Petite somme, délai court et menace de majoration poussent à agir sans réfléchir. Faux site copie logo et demande carte, adresse ou code bancaire. Le nom, téléphone ou plaque dans message ne prouvent rien : données peuvent venir d’une fuite. Après saisie de carte, appelez banque immédiatement.
Ce qu’il faut faire maintenant
- Ne cliquez pas et ne répondez pas
Gardez message pour preuve, sans ouvrir lien ni appeler numéro qu’il contient. - Identifiez trajet
Notez date, autoroute et véhicule. Demandez au conducteur ou loueur si nécessaire, sans transmettre capture complète du SMS. - Trouvez exploitant indépendamment
Utilisez panneau, reçu, contrat de location ou recherche officielle. Tapez vous-même domaine, sans copier adresse reçue. - Vérifiez passage
Saisissez plaque uniquement sur site officiel du réseau concerné. Comparez date, lieu et montant avant paiement. - Réagissez si données ont été saisies
Contactez banque via numéro habituel, changez mot de passe réutilisé et surveillez opérations ou appels secondaires. - Signalez message
Transférez ou signalez SMS au 33700, signalez site de phishing et conservez preuves si plainte ou fraude bancaire.
Pourquoi cette arnaque fonctionne-t-elle ?
Péage en flux libre supprime barrière sur certains axes. Véhicule passe sous portique et conducteur sans badge doit parfois payer ensuite en ligne dans délai. Changement crée doute légitime : ai-je oublié un trajet ? Les escrocs exploitent ce moment avec montant faible, souvent quelques euros, puis menace de pénalité.
SMS peut citer marque connue, prénom, plaque ou date. L’adresse imite domaine avec mot « péage », « règlement », « impayé » ou nom de réseau. Page reprend logos, couleurs et formulaire. Après petite carte, fraudeur peut réutiliser données ou déclencher faux appel bancaire demandant code.
Cybermalveillance.gouv.fr a observé campagnes de faux impayés autoroutiers exploitant déploiement des péages en flux libre. Thème varie, mais mécanique est celle du smishing : urgence, lien, copie de site et collecte de données.
Comment vérifier un vrai péage sans lien du SMS ?
Reconstituez trajet : autoroute, jour, sens, véhicule personnel, loué ou prêté, badge télépéage éventuel. Un montant cohérent n’est pas preuve. Cherchez exploitant avec reçu antérieur, panneaux observés, contrat de location ou site institutionnel. Tapez adresse officielle à la main.
Pour A13 et A14, Sanef indique ne jamais adresser de SMS de paiement en flux libre et renvoie uniquement vers sanef.com. Sanef peut contacter par e-mail ou notification si vous avez créé compte et activé service, ou par courrier après impayé. Ne généralisez pas cette règle à tous opérateurs.
Sanef fixe 72 heures pour régler passage flux libre sur son réseau concerné. D’autres axes ont autres exploitants, domaines et dispositifs. Pour A79, utilisez domaine officiel Aliae obtenu indépendamment. Pour badge, vérifiez espace du fournisseur.
Sur site officiel, saisissez plaque et pays seulement si parcours correspond. Vérifiez date, lieu et montant présentés. Si aucun trajet ne remonte, contactez service client via coordonnées affichées sur domaine officiel. Ne donnez jamais code de double authentification à agent par téléphone.
Quels indices trahissent faux SMS ?
Message crée urgence : paiement aujourd’hui, majoration immédiate, suspension de badge. Il contient lien raccourci ou domaine ressemblant, fautes, expéditeur mobile ordinaire, référence invérifiable ou absence de trajet. Toutefois, message bien écrit et personnalisé peut aussi être faux.
Maintenez doigt sur lien pour afficher adresse sans ouvrir seulement si téléphone le permet sans risque, mais n’avez pas besoin de analyser domaine pour décider. Absence de domaine officiel suffit à ne pas utiliser lien. Même domaine visuellement correct peut cacher caractère proche ou redirection.
Fulli décrit faux SMS de péage et demande de vérifier fin du domaine fulli.com. Il précise ses propres conditions d’envoi, différentes de Sanef. VINCI Autoroutes alerte aussi sur messages réclamant péage ou données bancaires.
Règle universelle plus sûre : ne jamais payer depuis lien inattendu. Ouvrez application officielle déjà installée ou domaine saisi vous-même. Vérifiez bénéficiaire et montant dans écran bancaire. Refusez validation qui parle ajout de carte, abonnement ou montant différent.
Que faire après avoir cliqué sans rien saisir ?
Fermez page. Ne téléchargez pas application, profil ou fichier. Effacez éventuellement données du site dans navigateur et vérifiez téléchargements. Mettez téléphone et navigateur à jour. Un clic seul ne signifie pas automatiquement compromission, mais installation ou autorisation change risque.
Si page a demandé notifications et vous les avez autorisées, retirez autorisation dans réglages du navigateur. Si application a été installée, désinstallez-la, vérifiez autorisations et analysez téléphone. Consultez notre guide sur protection antivirus sur téléphone.
Si vous avez saisi seulement nom, adresse ou plaque, attendez hameçonnage plus ciblé. Ces informations peuvent rendre prochain SMS ou appel crédible. Ne validez rien sous pression et contactez organisations avec coordonnées officielles.
Que faire si carte ou code bancaire ont été donnés ?
Appelez immédiatement banque depuis application, dos de carte ou site officiel. Expliquez numéro de carte saisi, cryptogramme, code reçu, validation effectuée et montant. Suivez consigne d’opposition. Ne rappelez pas numéro qui vous contacte ensuite pour « sécuriser » carte.
Capturez SMS, URL, formulaire, heure, montant et notification bancaire. Surveillez petits paiements et abonnements. Si débit non autorisé apparaît, contestez-le et utilisez notre guide fraude à la carte et Perceval.
Fraudeur peut appeler en connaissant nom, banque, plaque ou paiement. Il peut vous demander de communiquer code ou valider opérations pour prétendue annulation. Raccrochez et rappelez banque. Notre fiche faux conseiller bancaire détaille ce second temps.
Comment signaler message et conserver preuves ?
Gardez capture montrant expéditeur, texte, lien, date et heure. Utilisez fonction de transfert ou signalement au 33700 avant suppression. Signalez domaine de phishing via canaux officiels et message à opérateur autoroutier usurpé. Signalez publicité si SMS découle d’une campagne vue ailleurs.
Service-Public décrit signalement des SMS de hameçonnage au 33700 et autres services selon support. Signalement ne remplace pas opposition bancaire ou plainte. En cas de perte financière, joignez relevé et échanges.
Prévenez proches si vous avez partagé message. Ne repostez pas lien cliquable publiquement. Masquez plaque, téléphone et nom sur captures destinées aux réseaux sociaux. Conservez original pour banque et forces de l’ordre.
En flux libre, péage réel peut exister même si SMS reçu est frauduleux. Reconstituez trajet, date, véhicule et réseau emprunté. Tapez vous-même adresse officielle de opérateur ou utilisez application habituelle. Saisissez plaque seulement sur domaine vérifié. Si trajet concernait véhicule loué ou professionnel, demandez procédure à loueur ou employeur sans transférer lien suspect.
Si page frauduleuse a demandé identité, adresse ou plaque sans carte bancaire, gardez preuves et surveillez messages suivants. Fraudeur peut réutiliser ces données pour faux avis de contravention, livraison ou appel bancaire. Ne considérez pas incident clos uniquement parce que aucun débit apparaît immédiatement. Renforcez messagerie si mot de passe réutilisé a été saisi.
Après opposition, notez heure appel et référence donnée par banque. Vérifiez opérations en attente, cartes virtuelles et paiements récurrents. Contestez chaque débit inconnu selon consignes de établissement. Ne validez jamais notification bancaire prétendument nécessaire au remboursement : elle peut autoriser nouveau paiement.
Expliquez incident aux proches conduisant même véhicule. Ils peuvent recevoir relance crédible et croire dossier déjà vérifié. Partagez seulement nom du réseau officiel, date précise du contrôle et méthode de accès, pas capture contenant plaque, adresse ou référence complète. Cette coordination évite double paiement, confusion entre trajets et nouvelle saisie de carte sur un site imité.
Questions fréquentes
Sanef envoie-t-elle un SMS pour payer le péage en flux libre ?
Sanef indique ne jamais envoyer de SMS concernant ce paiement. Pour A13 et A14, tapez directement sanef.com dans navigateur et vérifiez passage sans utiliser lien reçu.
Mon nom ou ma plaque dans le SMS prouvent-ils son authenticité ?
Non. Données personnelles peuvent provenir d’une fuite ou collecte antérieure. Vérifiez uniquement depuis site ou application officielle obtenue indépendamment du message, jamais via lien proposé.
Que faire si j’ai saisi ma carte sur le faux site ?
Contactez immédiatement banque via numéro habituel, expliquez données et validations fournies, puis suivez consigne d’opposition. Surveillez compte et ne validez aucune demande reçue ensuite par appel.
Un faux SMS signifie-t-il qu’aucun vrai péage reste à payer ?
Non. Vous pouvez avoir emprunté axe en flux libre et recevoir parallèlement une arnaque. Vérifiez trajet sur domaine officiel de exploitant, saisi manuellement, et comparez date.
À lire ensuite
Sources vérifiées
Dernière vérification : 30 septembre 2026. Révision : hugofrely.
Une information vous semble inexacte ou dépassée ? Signaler une correction.