En bref
Ne communiquez jamais un code reçu sans demande et refusez toute notification de connexion inconnue. Ouvrez service séparément, vérifiez activité, appareils et méthodes de récupération. Changez mot de passe si activité est suspecte ou répétée, puis privilégiez clé d'accès, application ou clé de sécurité quand disponibles.
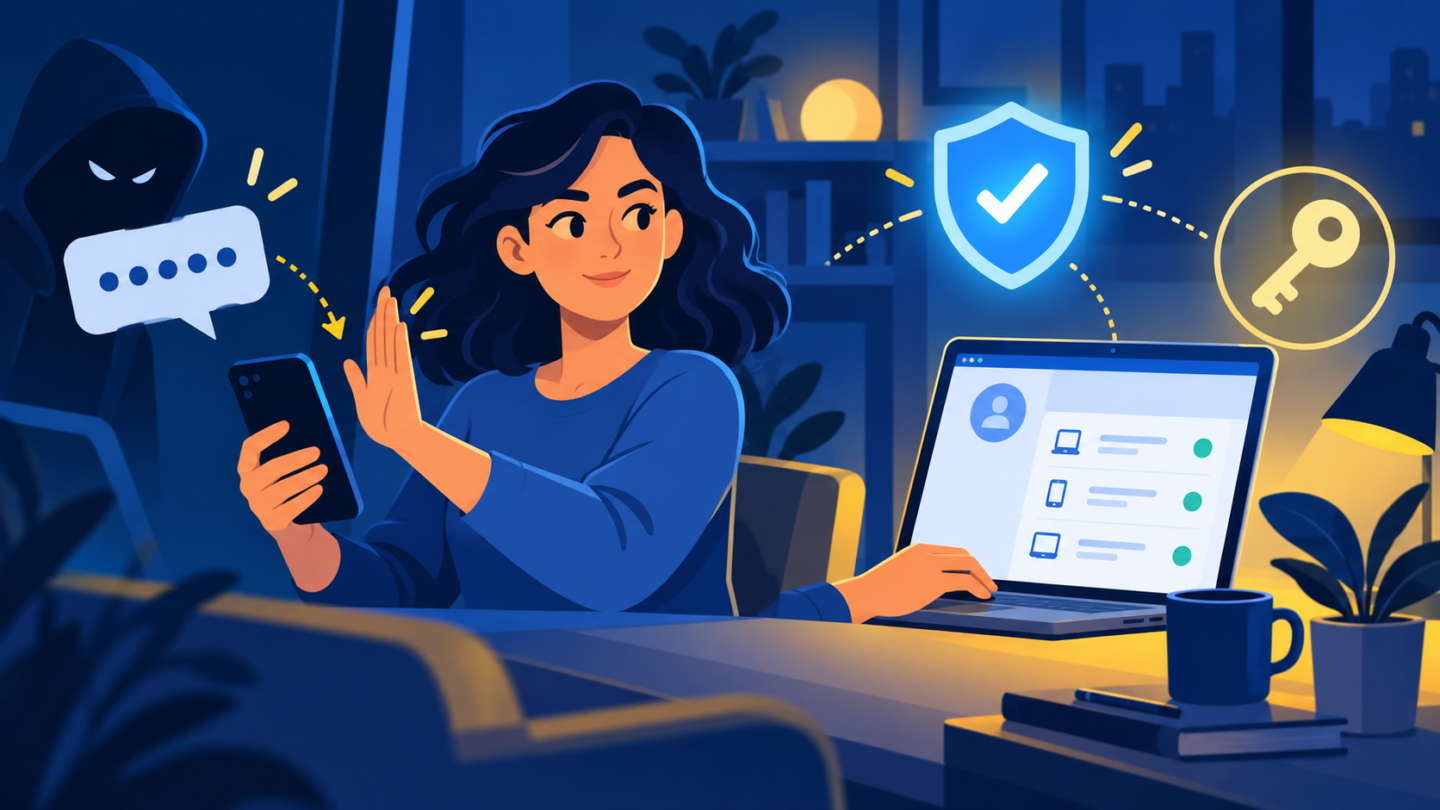
Ne communiquez pas le code et n’approuvez aucune notification que vous n’avez pas déclenchée. Ouvrez application ou site officiel séparément, sans utiliser lien du message. Vérifiez activité récente, appareils et coordonnées de récupération. Si une connexion inconnue apparaît, refusez-la, changez mot de passe unique et fermez autres sessions.
Un code isolé ne prouve pas piratage. Une personne peut avoir saisi mauvais numéro, demandé récupération ou code peut arriver en retard. Mais notification d’approbation répétée peut signifier que quelqu’un possède mot de passe. Bonne réponse dépend du type de message et de ce que montre compte officiel.
Ce qu’il faut faire maintenant
- Ne partagez rien
Ne répondez pas au SMS ou e-mail, ne lisez pas code à personne et ne copiez pas code dans formulaire ouvert depuis message. - Refusez demande push
Si notification demande Oui ou Non, choisissez Non lorsque vous n’avez pas initié connexion. Ne validez pas pour faire cesser alertes. - Ouvrez service séparément
Lancez application déjà installée ou tapez adresse officielle. Consultez activité de sécurité et appareils connectés. - Changez mot de passe si nécessaire
Faites-le si activité inconnue apparaît, demandes se répètent ou ancien mot de passe était réutilisé. Utilisez valeur unique. - Vérifiez récupération
Contrôlez e-mail, téléphone, clés d’accès, applications autorisées et sessions. Retirez seulement éléments inconnus en gardant méthode fiable. - Renforcez deuxième facteur
Préférez clé d’accès, clé de sécurité ou application d’authentification quand service le permet. Conservez codes de secours hors ligne.
Pourquoi reçoit-on un code sans l’avoir demandé ?
Cause bénigne possible : autre personne a saisi votre numéro ou adresse par erreur. Un code demandé plus tôt peut aussi arriver tard. Certains services envoient code lors de création de compte, réinitialisation de mot de passe, ajout de numéro ou connexion sur nouvel appareil.
Cause plus préoccupante : attaquant connaît identifiant et mot de passe, puis se heurte à deuxième facteur. Il peut déclencher codes en série et vous appeler en se faisant passer pour support. Son objectif est que vous lui lisiez code ou approuviez notification.
Microsoft cite tentative d’accès, erreur de saisie et livraison retardée parmi causes de codes non demandés. Il conseille de ne répondre à aucun code. Sans code, tentative peut rester bloquée, mais vérification reste utile.
Google indique qu’un code SMS non demandé peut être ignoré et supprimé, sans jamais être communiqué. Cette règle vaut pour code isolé, pas pour activité inconnue déjà réussie : consultez compte et réagissez aux preuves.
Code, lien ou notification push : quelle différence ?
Un code à six ou huit chiffres doit être saisi seulement dans écran officiel que vous venez d’ouvrir vous-même. Ne cliquez pas lien accompagnant code inattendu. Service légitime ne demande pas de lire code à conseiller par téléphone. Un code prouve possession de votre téléphone ou boîte mail.
Une notification push présente souvent appareil, lieu et boutons Oui ou Non. Si vous n’êtes pas en train de vous connecter, choisissez Non. Vérifiez ensuite mot de passe. Des vagues de notifications visent parfois à fatiguer utilisateur jusqu’à approbation accidentelle, appelée MFA fatigue.
Un e-mail avec bouton « sécuriser mon compte » peut être vrai ou phishing. Ne tranchez pas depuis apparence. Ouvrez service séparément. Une page officielle montrera alerte ou activité. Si rien n’apparaît, signalez e-mail comme phishing sans utiliser ses liens.
Pour code bancaire, logique est plus stricte : ne validez jamais paiement, ajout de bénéficiaire ou connexion non initiés. Appelez banque par numéro officiel. Un faux conseiller peut prétendre que validation annule opération alors qu’elle l’autorise. Consultez notre fiche faux conseiller bancaire.
Comment vérifier activité sans tomber dans phishing ?
Lancez application déjà installée ou tapez adresse connue. Dans Sécurité, cherchez activité récente, appareils, sessions, alertes et méthodes de connexion. Comparez heure, appareil, navigateur et localisation. Une ville peut être approximative à cause de opérateur ou VPN.
Si activité ne vient pas de vous, utilisez bouton officiel « Ce n’était pas moi » ou équivalent. Google explique que refus d’une activité inconnue déconnecte autres appareils puis conduit à sécurisation. Microsoft permet aussi de signaler activité inhabituelle depuis sa page récente.
Déconnectez sessions inconnues et vérifiez coordonnées de récupération. Contrôlez applications tierces, clés d’accès, mots de passe d’application et règles de messagerie. Un attaquant peut ajouter moyen durable avant que vous changiez mot de passe.
Si service concerné est Google, Microsoft, Facebook ou messagerie, suivez fiche dédiée plutôt qu’une rotation aveugle. Notre guide boîte mail piratée couvre filtres et transferts souvent oubliés.
Quand faut-il changer mot de passe ?
Changez immédiatement si activité inconnue a réussi, demandes sont répétées, mot de passe est ancien ou réutilisé, vous l’avez saisi sur site douteux, ou service indique compromission. Faites changement depuis appareil sain et domaine officiel. Choisissez mot de passe unique.
Pour code isolé sans activité ni autre signal, vérification peut suffire. Changer chaque mot de passe à chaque erreur de numéro peut créer fatigue et variantes faibles. Mais si mot de passe actuel est partagé avec autre service, profitez de alerte pour le rendre unique.
Après changement, fermez autres sessions, révoquez codes de secours exposés et contrôlez récupération. Changez même ancien mot de passe sur autres sites où il était réutilisé. Utilisez gestionnaire comme décrit dans notre méthode mots de passe simples à gérer.
Pourquoi ne faut-il jamais communiquer code ?
Code est seconde preuve permettant de terminer connexion, réinitialiser mot de passe ou valider paiement. Personne qui connaît première étape cherche code pour franchir dernière barrière. Un support légitime peut vérifier identité autrement, mais ne doit pas vous demander de lire code d’une opération qu’il aurait lui-même déclenchée.
Fraudeur crée urgence : « compte va être bloqué », « opération doit être annulée », « donnez code pour confirmer refus ». Ne débattez pas. Raccrochez, ouvrez service et appelez numéro officiel. Même si appel affiche numéro connu, usurpation de numéro est possible.
Cybermalveillance.gouv.fr explique que double authentification bloque tentative avec mot de passe volé et recommande changement après alerte inconnue. Protection dépend de votre refus de transmettre deuxième facteur.
Quel deuxième facteur choisir ?
SMS reste mieux que absence de protection dans nombreux cas, mais dépend ligne mobile et peut être intercepté par phishing ou SIM swapping. Application d’authentification génère codes localement. Notification push est pratique mais doit afficher contexte et bouton de refus. Clé de sécurité physique et clé d’accès résistent mieux à faux sites compatibles avec standards.
Recommandation CNIL détaille limites des codes OTP par SMS et niveaux de confiance des facteurs. Choisissez meilleure option proposée par service sans désactiver protection en attendant perfection.
Gardez au moins deux méthodes fiables : clé d’accès sur appareils protégés, application, clé physique ou codes de secours imprimés. Ne stockez pas unique code de secours dans compte qu’il doit récupérer. Retirez ancien numéro après changement d’opérateur et appareil perdu.
Quand suspecter détournement de ligne ?
Si téléphone perd soudainement réseau alors que codes et alertes arrivent ailleurs, contactez opérateur depuis autre appareil. Un remplacement frauduleux de SIM peut détourner SMS. Vérifiez e-mails de opérateur, changements de forfait et demandes de portabilité.
Ne communiquez jamais code RIO reçu ou obtenu par appel automatisé. Renforcez espace opérateur et messagerie. Notre fiche SIM swapping et ligne coupée détaille urgence opérateur, banque et comptes.
Conservez captures de codes répétés, alertes, appels et activité. Ne publiez pas codes même expirés, car ils révèlent service et numéro. En cas de prise de compte, fraude ou chantage, ces éléments aident plainte et support officiel.
Après sécurisation, gardez alerte et heure pendant quelques jours. Une répétition ciblée, associée à appels ou notifications, peut montrer tentative persistante et mérite examen plus large des comptes liés.
Questions fréquentes
Un code reçu sans demande signifie-t-il que mon mot de passe est volé ?
Pas forcément. Quelqu’un peut avoir saisi mauvais numéro ou déclenché récupération. Mais tentative avec mot de passe connu est possible, donc vérifiez activité officielle, appareils et méthodes de connexion.
Puis-je simplement supprimer le SMS de vérification inattendu ?
Pour code isolé sans autre signal, ne le partagez pas et supprimez-le après vérification du compte. Si demandes se répètent, changez mot de passe et contrôlez récupération.
Que faire si une notification demande d’approuver une connexion ?
Refusez-la si vous ne venez pas de vous connecter. Ouvrez ensuite compte depuis application ou adresse officielle, vérifiez activité et modifiez mot de passe si tentative paraît crédible.
Quel deuxième facteur protège mieux qu’un code par SMS ?
Quand service le propose, clé d’accès ou clé de sécurité résiste mieux au phishing. Une application d’authentification évite dépendance au réseau mobile, mais tout code généré reste secret.
À lire ensuite
Sources vérifiées
Dernière vérification : 30 septembre 2026. Révision : hugofrely.
Une information vous semble inexacte ou dépassée ? Signaler une correction.