En bref
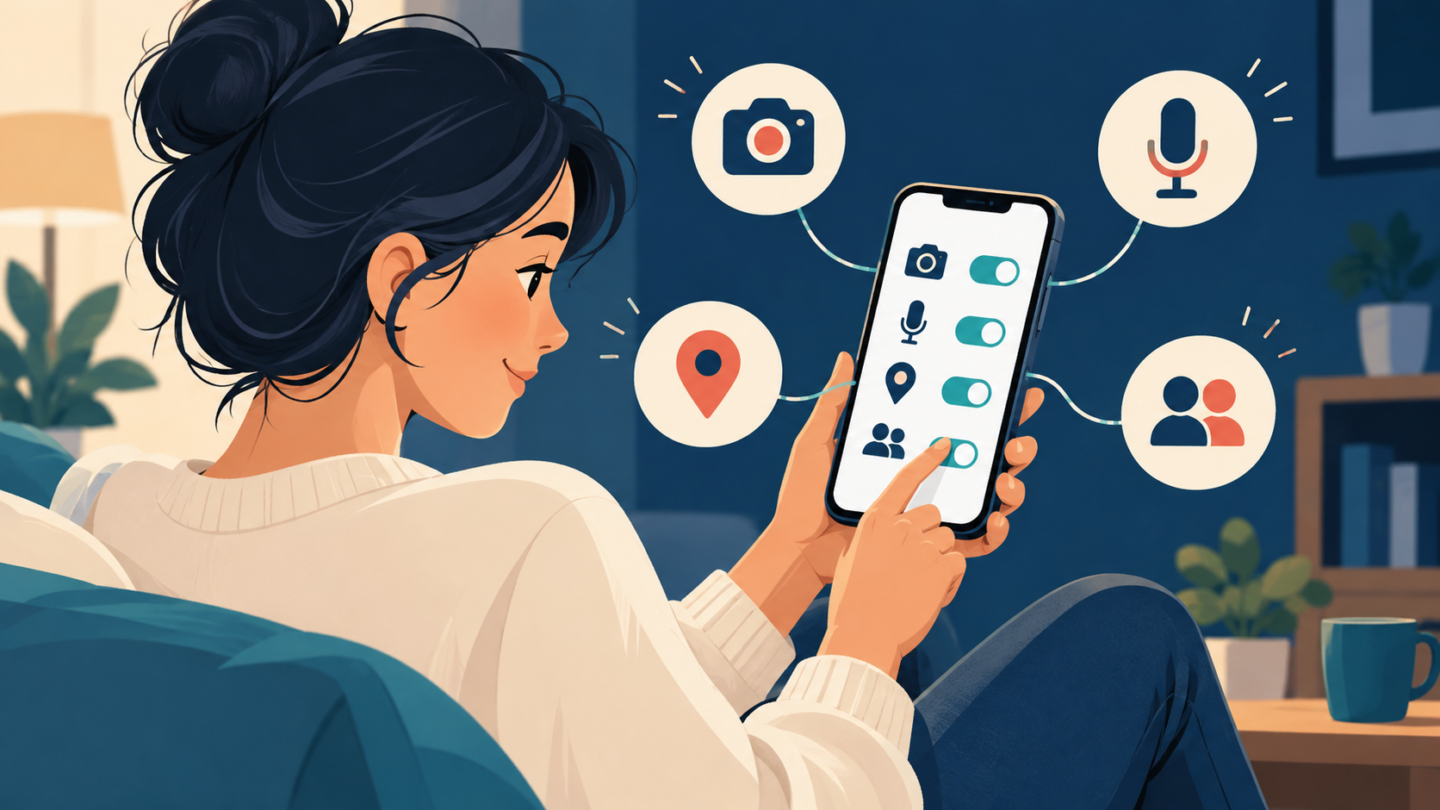
Pour limiter les données accessibles à vos applications Android, examinez leurs permissions dans les paramètres du téléphone. Retirez d’abord les accès sans rapport avec votre usage, puis testez la fonction concernée. Une autorisation intrusive n’est pas, à elle seule, une preuve de virus.
Pour limiter les données accessibles à vos applications Android, examinez leurs permissions dans les paramètres du téléphone. Retirez d’abord les accès sans rapport avec votre usage, puis testez la fonction concernée. Une autorisation intrusive n’est pas, à elle seule, une preuve de virus.
Les premiers gestes
- Choisissez une application peu utilisée ou qui demande un accès surprenant.
- Ouvrez ses permissions depuis les paramètres Android, sans utiliser une alerte publicitaire.
- Retirez un accès non nécessaire et testez la fonction que vous utilisez réellement.
- Consultez le tableau de bord de confidentialité pour examiner les accès récents disponibles.
Partir d’un usage, pas d’une liste de boutons
Une application de visioconférence peut avoir besoin du micro pendant un appel. Un outil de lecture de documents peut demander la caméra pour scanner une page. La bonne question n’est donc pas de savoir si une permission paraît inquiétante en général, mais si elle correspond à une fonction que vous avez choisie. Refuser tout sans vérifier peut rendre un service inutilisable sans améliorer votre compréhension.
Prenez trois applications comme point de départ : une que vous utilisez tous les jours, une installée récemment et une oubliée. Notez pour chacune ce que vous attendez d’elle. Cette petite préparation rend les décisions plus simples. Si vous n’utilisez jamais la fonction de recherche de proches, l’accès aux contacts mérite par exemple d’être réexaminé plutôt que conservé automatiquement.
La CNIL explique les enjeux de protection des données dans les applications mobiles. Il faut distinguer les autorisations du système, les réglages internes de l’application et les informations que vous lui donnez volontairement. Retirer l’accès au micro n’efface pas un enregistrement déjà envoyé. Refuser la localisation n’empêche pas non plus de saisir vous-même une adresse dans un formulaire.
Ouvrir les permissions depuis Android
Passez par les paramètres du téléphone, puis par les applications. Sélectionnez l’application voulue et ouvrez ses autorisations ou permissions. Le guide officiel Android détaille ce parcours et les choix proposés selon le type d’accès. Les noms exacts varient avec la version du système et le fabricant ; utilisez la recherche des paramètres si vous ne retrouvez pas la rubrique.
Lisez la liste des accès autorisés et refusés avant de changer quoi que ce soit. Pour chaque accès conservé, associez une raison concrète. Si vous ne trouvez aucune raison, retirez-le et vérifiez ensuite le fonctionnement. Une application peut afficher une nouvelle demande lorsque vous réutilisez une fonction ; cette demande doit rester une occasion de décider, pas un ordre auquel répondre sans lecture.
Ne suivez pas un lien publicitaire prétendant ouvrir un audit complet du téléphone. Vous n’avez pas besoin d’installer un nettoyeur pour consulter les réglages intégrés. Si quelqu’un vous accompagne, gardez le téléphone en main et faites vous-même les modifications. L’objectif est de comprendre où se trouvent vos choix pour pouvoir les revoir après une prochaine mise à jour.
Examiner caméra, microphone et localisation
Traitez d’abord les accès qui peuvent révéler votre environnement immédiat. Une permission de caméra est cohérente pour prendre une photo dans l’application ; elle mérite d’être questionnée si vous ne vous servez que de sa fonction de lecture. Pour le micro, pensez aux messages vocaux, aux appels et à la dictée. Séparez ces usages au lieu de supposer que toute l’application nécessite tous les capteurs.
Quand Android propose un accès limité à l’utilisation ou une demande à chaque fois, comparez ces options avec votre besoin. Une permission permanente ne doit pas devenir le choix par défaut par simple commodité. Si vous retirez la localisation à une application de trajet, testez la saisie manuelle d’une destination et vérifiez les limites de cette utilisation avant un déplacement important.
Pour la localisation, l’existence d’options supplémentaires dépend de la version et de l’application. Ne recherchez pas à tout prix un bouton décrit sur un autre modèle. Le résultat utile est de savoir quelles applications peuvent demander votre position, dans quelles circonstances et pour quel service. Une liste plus courte, comprise et revue régulièrement vaut mieux qu’une capture parfaite d’un tutoriel incompatible.
Lire les accès récents sans tirer de conclusion hâtive
Le tableau de bord de confidentialité Android permet, sur les versions compatibles, de consulter des accès récents à certaines permissions. Ouvrez-le depuis les paramètres de confidentialité ou de sécurité et confidentialité. Choisissez une catégorie puis regardez les applications et les moments indiqués. La période disponible et les rubriques présentées peuvent varier.
Comparez l’horaire avec une action précise : appel passé, photo jointe, trajet consulté. Une activité que vous reconnaissez n’a pas le même sens qu’un accès dont vous ne trouvez aucune explication. Mais une ligne dans ce tableau ne permet pas, seule, de savoir ce qui a été envoyé à un serveur. Elle décrit un accès observé, pas une enquête complète sur l’usage de vos données.
Si un accès reste incompréhensible, retirez la permission et testez l’application. Notez le résultat avant d’envisager une désinstallation. Sur un téléphone professionnel ou administré par une organisation, demandez au responsable informatique avant de toucher aux réglages imposés. Ne contournez pas un contrôle de gestion que vous ne comprenez pas en installant un outil conseillé sur un forum.
Ne pas oublier contacts, photos et documents
Les capteurs attirent l’attention, mais le carnet d’adresses et les fichiers méritent aussi un examen. Donner accès à vos contacts concerne d’autres personnes que vous. Avant d’accepter, demandez-vous si la fonction est indispensable ou si vous pouvez inviter quelqu’un autrement. Un refus peut supprimer une facilité sans empêcher le service principal de fonctionner.
Pour les images et documents, observez ce qui est réellement sélectionné lors de l’envoi. Si le système propose de choisir quelques éléments plutôt qu’un accès plus large, utilisez cette possibilité lorsqu’elle répond à votre besoin. Relisez les pièces jointes avant validation : une capture peut contenir une adresse, un nom ou une conversation visible dans un coin de l’écran.
Pensez aussi aux comptes associés à l’application. La vérification de sécurité d’un compte Google compromis relève d’un autre contrôle que les permissions Android. Si des connexions inconnues ou des changements de compte apparaissent, révoquer une permission locale ne suffit pas à traiter le problème. Séparez l’audit du téléphone de la reprise en main du compte en ligne.
Tester, supprimer et garder une trace simple
Après chaque changement, reproduisez une tâche réelle : joindre une photo, passer un appel ou consulter un document. Si elle fonctionne, vous avez confirmé que l’accès retiré n’était pas nécessaire à cet usage. Si elle échoue, lisez le message et décidez si vous souhaitez autoriser ponctuellement la permission ou renoncer à la fonction. Vous gardez ainsi un choix compréhensible.
Une application abandonnée n’a pas besoin de rester installée par habitude. Avant de la supprimer, vérifiez si elle contient des documents locaux que vous voulez conserver. Ne confondez pas désinstallation et clôture d’un compte ou d’un abonnement. Les opérations à réaliser dépendent du service ; consultez son aide officielle plutôt que de supposer que tout disparaîtra avec l’icône.
Si le téléphone présente aussi des comportements anormaux, consultez les conseils de Cybermalveillance.gouv.fr sur les logiciels malveillants. L’audit des permissions ne remplace pas cette démarche. Conservez vos observations : application concernée, autorisation, horaire et changement effectué. Ces éléments sont plus utiles à une personne qui vous aide qu’une conclusion vague affirmant que le téléphone est forcément espionné.
Vérification pratique complémentaire
Vous pouvez tenir une fiche très courte : application, permission retirée, fonction testée et résultat. Si un proche utilise le téléphone, faites le test avec lui afin de ne pas supprimer sans explication une fonction d’accessibilité ou un usage quotidien. Revenez ensuite uniquement sur les points qui ont posé problème. Cette méthode réduit les changements contradictoires et permet de comprendre pourquoi une autorisation a été rétablie au lieu de tout accepter de nouveau par fatigue.
Questions fréquentes
Refuser toutes les permissions rend-il le téléphone sûr ?
Non. Cela peut bloquer des fonctions utiles et ne traite ni les comptes compromis ni les données déjà envoyées à un service.
Une permission de micro prouve-t-elle une écoute ?
Non. Elle indique une possibilité d’accès selon les règles du système. Examinez les usages récents et le contexte avant de conclure.
Pourquoi les menus diffèrent-ils de ceux du guide ?
Les fabricants et versions d’Android présentent les réglages différemment. Utilisez la recherche des paramètres et l’aide officielle correspondant à votre appareil.
Retirer une permission efface-t-il mes anciennes données ?
Non. Cette action limite un accès futur sur le téléphone ; les données déjà transmises doivent être traitées dans les réglages du service concerné.
Pour aller plus loin
Consultez notre guide : vérifier un appareil potentiellement infecté.
Consultez notre guide : sécuriser votre compte Google.
Consultez notre guide : réagir à une fuite de données personnelles.
Sources vérifiées
Dernière vérification : 23 octobre 2026. Révision : hugofrely.
Une information vous semble inexacte ou dépassée ? Signaler une correction.