En bref
Une clé de sécurité physique peut renforcer vos connexions, mais le modèle le plus cher n’est pas forcément le plus utile. Comparez d’abord les comptes compatibles, les connecteurs de vos appareils et la solution de secours.
Une clé de sécurité physique peut renforcer vos connexions, mais le modèle le plus cher n’est pas forcément le plus utile. Comparez d’abord les comptes compatibles, les connecteurs de vos appareils et la solution de secours.
Les premiers gestes
- Vérifiez que vos comptes acceptent une clé de sécurité ou une clé d’accès matérielle.
- Choisissez la connectique utilisable sur votre ordinateur et votre téléphone.
- Prévoyez une seconde clé ou une récupération adaptée avant de changer vos accès.
Notre recommandation pour un particulier
Pour protéger des comptes compatibles avec FIDO sans besoin professionnel particulier, la Security Key C NFC de Yubico est le premier modèle à examiner parmi cette sélection. La YubiKey 5C NFC devient pertinente si vous avez identifié l’utilité de ses protocoles supplémentaires. Google Titan constitue une alternative, à comparer sur la compatibilité et le prix réellement affiché dans votre panier.
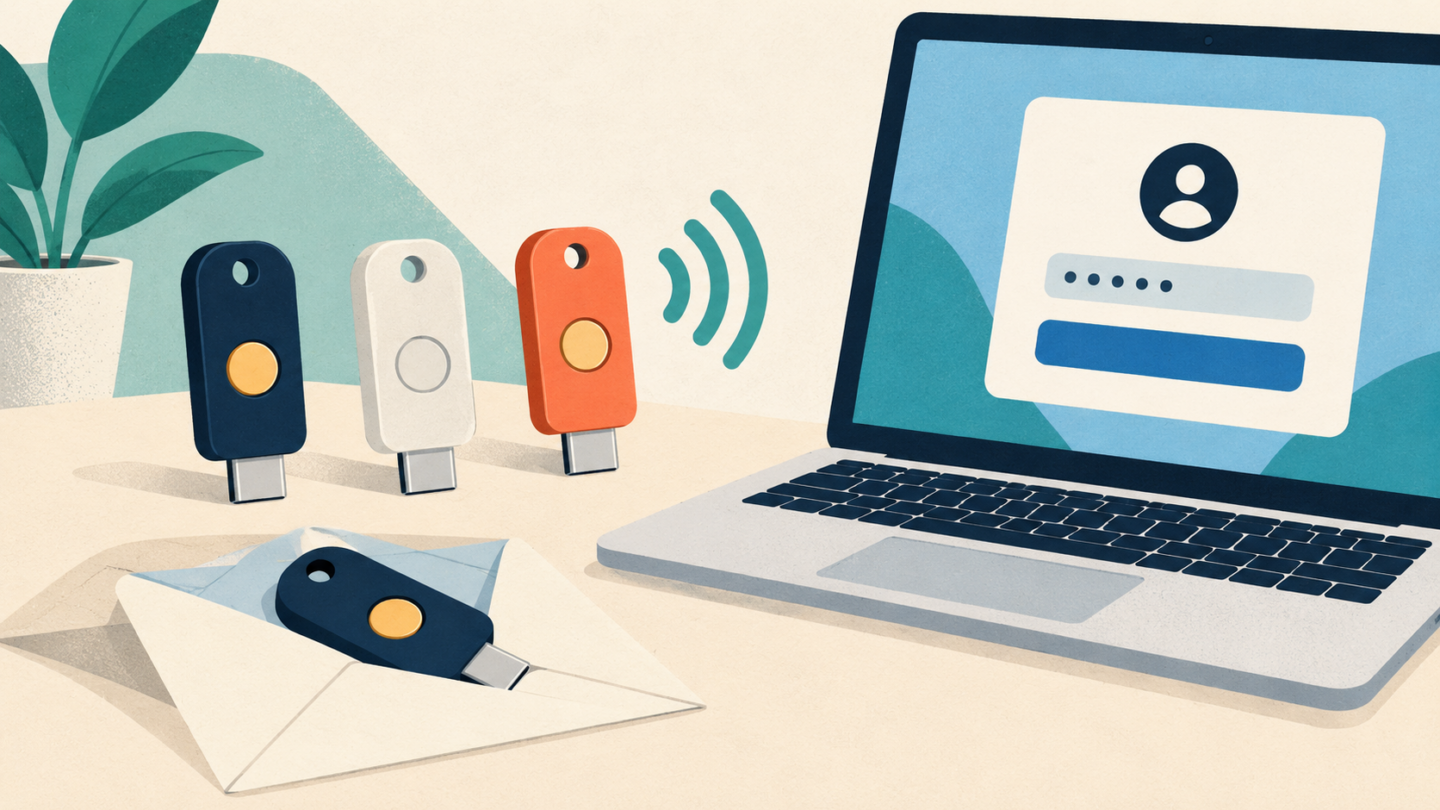
Nous avons vérifié les documents officiels le 23 octobre 2026. Il s’agit d’un comparatif documentaire, sans test de résistance physique, d’intrusion ou d’usage prolongé. Les illustrations sont conceptuelles et ne représentent pas les produits à l’échelle. Aucun classement absolu de sécurité n’est attribué : une clé inutilisable sur votre appareil ne vous protège pas mieux parce que sa fiche est plus longue.
Les trois modèles en un tableau
| Modèle | Prix relevé | Usage distinctif |
|---|---|---|
| Security Key C NFC | 34,80 € TTC | FIDO2 et U2F, USB-C/NFC |
| YubiKey 5C NFC | 69,60 € TTC | Ajoute OATH, PIV et OpenPGP |
| Google Titan USB-C/NFC | Prix français non confirmé | Alternative à vérifier selon vos comptes |
USB-C décrit le connecteur physique. NFC permet un échange à courte distance avec un appareil compatible. FIDO2 et U2F désignent des mécanismes d’authentification pris en charge par les services. Ces trois niveaux doivent correspondre à votre usage. La présence d’un connecteur ne garantit pas que tous vos comptes accepteront la clé, et le logo d’un protocole ne résout pas un problème de port.
Security Key C NFC : cibler la connexion aux comptes
La Security Key C NFC de Yubico est affichée à 34,80 euros TTC sur la boutique française consultée. Elle associe USB-C et NFC et prend en charge FIDO2/WebAuthn et U2F. Elle ne propose pas les fonctions OATH-TOTP, PIV et OpenPGP de la gamme YubiKey 5. Deux unités représentent 69,60 euros au tarif relevé, hors éventuels frais de livraison.
Notre recommandation : choisissez ce niveau si votre liste de comptes demande uniquement les fonctions FIDO prises en charge. Ne payez pas davantage pour des acronymes que vous n’avez pas reliés à un besoin. Demandez-vous, pour chaque compte important, où se trouve l’option d’enregistrement et si elle accepte une clé matérielle de ce type.
Le budget de deux clés mérite souvent plus d’attention que l’écart entre deux gammes. Une clé quotidienne et un secours enregistré peuvent répondre à une difficulté concrète : perdre son trousseau ou oublier sa clé pendant un déplacement. Cela ne signifie pas que deux objets suffisent automatiquement ; ils doivent être configurés séparément sur les comptes concernés.
YubiKey 5C NFC : payer pour des fonctions identifiées
La YubiKey 5C NFC est affichée à 69,60 euros TTC. Elle ajoute notamment OATH-TOTP/HOTP, PIV et OpenPGP aux fonctions FIDO, avec USB-C et NFC. Deux unités reviennent à 139,20 euros au tarif consulté, hors livraison éventuelle. Ces fonctions supplémentaires concernent des usages qui dépassent la simple connexion FIDO à un compte personnel.
Notre conseil : retenez ce modèle si un service, une organisation ou votre propre méthode exige l’un de ces protocoles. Par exemple, une procédure professionnelle peut imposer un type précis d’authentification. Dans ce cas, demandez la référence et les exigences exactes au responsable compétent avant d’acheter. La compatibilité avec un environnement ne doit pas être déduite du seul nom de la gamme.
À l’inverse, n’interprétez pas le prix supérieur comme une preuve que chaque connexion Google serait deux fois mieux protégée. Le coût paie un ensemble de capacités. Si vous n’en utilisez qu’une partie, la gamme plus simple peut suffire. Un comparatif honnête distingue la richesse fonctionnelle d’une mesure de sécurité qu’il n’a pas réalisée.
Google Titan : vérifier le modèle et le panier français
Le Google Store français présente les clés Titan. Le prix n’était pas confirmé dans la version exploitable de la page consultée ; nous ne reprenons donc pas un montant américain converti ni un ancien tarif. L’aide Titan distingue les connectiques, notamment USB-C/NFC et USB-A/NFC. Ce dossier vise la version USB-C/NFC.
Notre recommandation est conditionnelle : Titan mérite comparaison si le modèle correspond à vos appareils et si les services que vous voulez protéger l’acceptent. Avant d’acheter, vérifiez la référence exacte dans le panier. Une photographie ressemblante ne suffit pas à distinguer deux connecteurs, surtout lorsque plusieurs générations ou références circulent chez des revendeurs.
N’achetez pas uniquement parce que vous utilisez Gmail. La procédure Google accepte aussi des clés compatibles d’autres fabricants. Vous pouvez donc comparer les caractéristiques et le coût complet sans supposer que la marque du compte impose celle de l’accessoire. Gardez néanmoins les instructions du modèle choisi pour l’enregistrement et les manipulations propres à votre appareil.
Clé de sécurité et clé d’accès : distinguer les usages
L’aide de Google sur les clés de sécurité distingue l’utilisation en seconde étape et la création d’une clé d’accès sur un matériel FIDO2 compatible. Dans un parcours, vous saisissez un mot de passe puis confirmez avec la clé ; dans un autre, la clé d’accès peut remplacer la saisie du mot de passe. Le service et sa configuration déterminent le parcours disponible.
Lisez donc le nom exact de l’option proposée dans votre compte. Ne supprimez pas un accès existant simplement pour « faire propre » pendant la première installation. Enregistrez, testez et comprenez d’abord le nouveau fonctionnement. Les interfaces peuvent évoluer, et un compte géré par une entreprise peut appliquer des règles différentes de celles d’un compte personnel.
La double authentification réduit les conséquences du vol d’un seul secret. Elle ne dispense pas de protéger l’appareil, de vérifier les sessions ouvertes ni de comprendre les moyens de récupération. Une méthode de secours faible peut contourner une partie de la protection recherchée. Examinez l’ensemble du compte plutôt que la seule nouvelle clé.
Faire la liste de compatibilité avant de commander
Créez trois colonnes sur une feuille : compte, appareil utilisé, méthode acceptée. Remplissez d’abord la messagerie principale, puis les comptes dont la perte vous bloquerait réellement. Consultez leurs réglages depuis une session déjà authentifiée et leur documentation officielle. Si aucune option adaptée n’apparaît, n’inventez pas une compatibilité à partir d’une publicité générale.
Pour le téléphone, vérifiez la disponibilité du NFC ou du port nécessaire, ainsi que les exigences du système et du navigateur. Une coque, un accessoire ou un adaptateur peut compliquer l’usage pratique. Vous n’avez pas besoin de prévoir toutes les situations imaginables, mais vous devez pouvoir vous connecter avec votre équipement courant et disposer d’une solution en déplacement.
Pour l’ordinateur professionnel, ne branchez pas un nouvel accessoire en contournant une politique interne. Demandez si l’enregistrement personnel est permis. Pour un ordinateur familial, évitez de mélanger les profils et les comptes pendant la configuration. Une clé doit être associée au bon utilisateur ; un nom lisible dans les paramètres facilite ensuite la vérification.
Enregistrer un secours sans risquer le verrouillage
Procédez sur un appareil de confiance, avec une session fonctionnelle. Ajoutez la première clé et donnez-lui un nom qui indique son rôle, sans exposer une information sensible. Ajoutez ensuite le secours lorsque le service le permet. Ne supposez pas qu’une seconde clé achetée possède automatiquement les mêmes accès que la première.
Testez la connexion dans une autre fenêtre ou un autre appareil compatible tout en conservant votre session initiale. Vérifiez les deux clés séparément. Certaines plateformes peuvent prévoir un délai ou des conditions avant qu’un nouvel accès soit pleinement utilisable : suivez leurs messages. Ne déconnectez pas tous vos appareils pour faire un test spectaculaire.
Rangez le secours ailleurs que sur le trousseau principal. Conservez aussi les codes de récupération proposés, dans un emplacement protégé et indépendant. Notez la date de vérification et les comptes équipés. Cette liste permet de révoquer proprement une clé perdue sans oublier un service secondaire auquel elle avait été ajoutée.
Le coût utile dépasse le prix d’une seule clé
Calculez le budget complet : clé principale, secours éventuel, livraison et adaptateur réellement nécessaire. Puis comparez ce budget à votre usage. Une personne qui protège seulement quelques comptes personnels n’a pas les mêmes besoins qu’un administrateur utilisant plusieurs protocoles. Le bon achat réduit un risque identifié sans multiplier les complications.
Notre choix de départ reste la Security Key C NFC pour un besoin FIDO compatible, la YubiKey 5C NFC pour des fonctions supplémentaires explicites et Titan comme alternative à vérifier au prix français du jour. Dans tous les cas, prévoyez du temps pour l’installation et les essais. Une clé encore dans son emballage n’améliore aucune connexion.
Questions fréquentes
Une clé physique remplace-t-elle tous mes mots de passe ?
Non. Cela dépend des services et du parcours configuré. Certains utilisent la clé comme seconde étape ; d’autres acceptent une clé d’accès matérielle compatible.
Dois-je acheter deux clés identiques ?
Pas forcément, mais chaque secours doit être compatible et enregistré séparément. Vérifiez les exigences du service avant de mélanger modèles ou méthodes de récupération.
Que faire si je perds ma clé ?
Utilisez un accès de secours valide, retirez la clé perdue des comptes concernés et enregistrez un remplacement. Évitez de supprimer votre dernier accès avant d’avoir vérifié le nouveau.
La YubiKey 5C NFC est-elle toujours préférable ?
Non. Ses protocoles supplémentaires sont utiles dans certains contextes. Pour un besoin limité à FIDO, vérifiez si la gamme Security Key répond déjà aux exigences.
Pour aller plus loin
Consultez notre guide : sécuriser ses mots de passe.
Consultez notre guide : récupérer un compte Google piraté.
Consultez notre guide : réagir après la perte d’un téléphone.
Sources vérifiées
Dernière vérification : 23 octobre 2026. Révision : hugofrely.
Une information vous semble inexacte ou dépassée ? Signaler une correction.